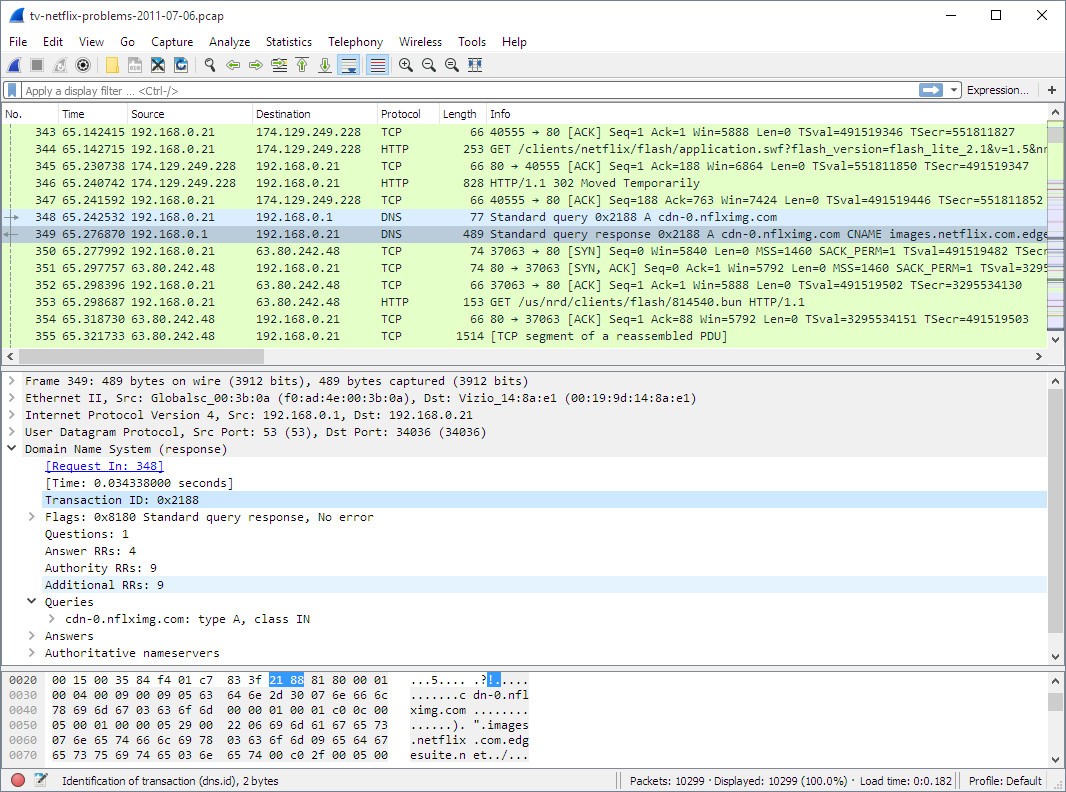
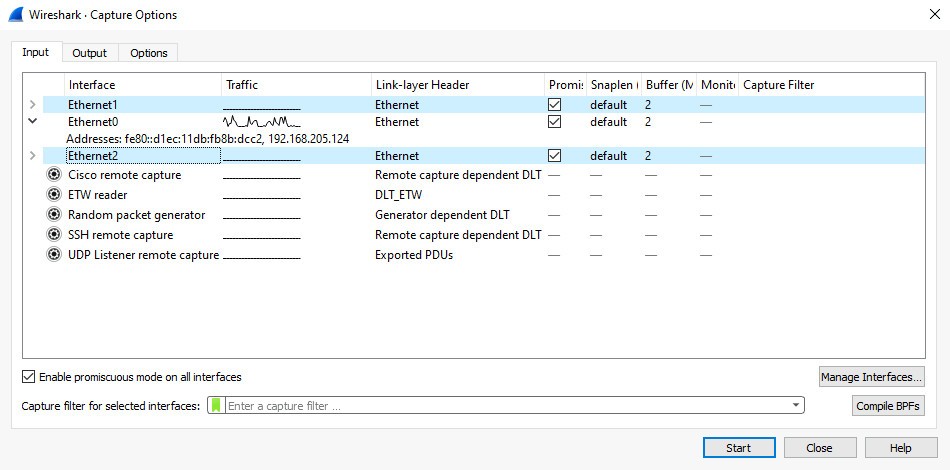
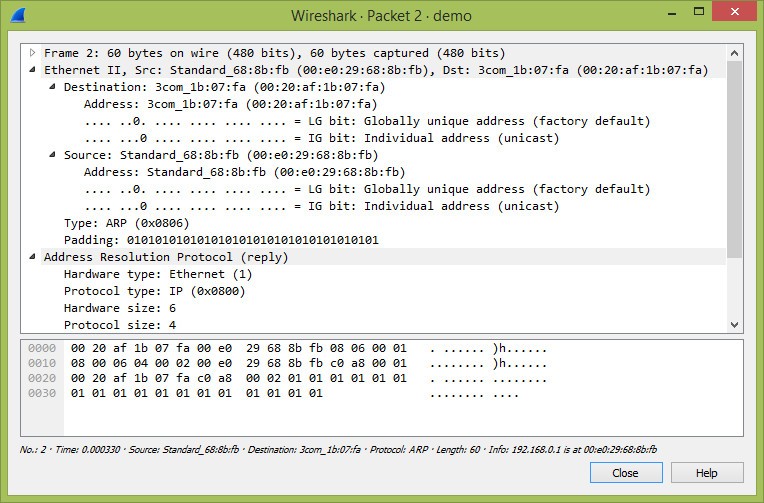
Wireshark. Un nome che suona quasi misterioso, vero? È, in sostanza, un analizzatore di protocolli di rete: cattura i pacchetti di dati mentre sfrecciano da un punto all’altro e ti mostra, senza troppi giri di parole, cosa contengono davvero. Sembra roba da tecnici con gli occhiali spessi? Prova a immaginarla così: guardare il traffico di rete senza Wireshark è come stare sul cavalcavia e vedere le auto passare; usarlo, invece, è aprire ogni cofano e scoprire chi guida, dove va e che musica ascolta.
Non solo movimento. Identità, direzione, comportamento. Tutto lì davanti ai tuoi occhi. Negli anni ’90 si chiamava Ethereal. Nome poetico, quasi evanescente. Poi (puff) diventa Wireshark e il mondo dell’informatica non è più lo stesso. In breve tempo diventa un punto fermo per chi vive di reti e sicurezza digitale; un coltellino svizzero open source cresciuto grazie a una folla di sviluppatori sparsi ovunque, ognuno aggiungendo un pezzetto di ingegno per farlo capire sempre meglio quel linguaggio segreto dei protocolli. Quando ha cambiato nome, molti temevano un crollo di popolarità. Macché: è decollato.
Oggi lo trovi ovunque: nelle aule universitarie dove gli studenti smontano pacchetti come fossero Lego, nei reparti IT aziendali che cercano l’errore fantasma, nei laboratori governativi pieni di cavi e monitor lampeggianti… e pure nelle case degli smanettoni curiosi che vogliono sapere cosa succede nel loro Wi‑Fi quando tutti dormono.
Il bello? Non è solo che cattura i dati (quello lo fanno in tanti) ma come li racconta. Le reti sono un caos stratificato: livelli su livelli di protocolli, ciascuno con le proprie regole arcane e strutture complicate. Wireshark li apre uno per uno, li mette in ordine e te li serve leggibili, quasi gentili rispetto a quel muro indecifrabile di numeri esadecimali. Per chi inizia è una rivelazione; per chi ci lavora da anni, una dipendenza benedetta.
Perché dovrei scaricare Wireshark?
La gente si butta su Wireshark per un motivo semplice: chiarezza. Tutto qui. Quando la rete fa i capricci, gli strumenti “da tutti i giorni” – quei test di velocità o il solito ping – ti fanno vedere solo la crosta, non il cuore pulsante del problema. Wireshark invece scava, affonda le mani nei pacchetti e ti mostra cosa succede davvero dietro le quinte digitali. Se gestisci una rete, diventa il tuo confessore tecnologico. Immagina: un collega che perde continuamente la connessione al server. Senza Wireshark resti nel limbo delle ipotesi (sarà il suo laptop? il router? o magari l’ISP che dorme?) mentre con lui puoi catturare il traffico, seguirne le tracce come un detective e scoprire dove la comunicazione si spezza. In un attimo smetti di brancolare nel buio: hai prove concrete, non supposizioni. Per chi mastica sicurezza informatica, l’attrazione è la stessa ma con più adrenalina. I pericoli moderni non arrivano bussando alla porta; a volte si travestono da traffico normale e intanto rubano dati sotto il naso di tutti. Wireshark ti fa vedere quei pacchetti sospetti, riconoscere i movimenti strani e capire se un sistema è stato violato. Può perfino svelare tentativi di scansione o di esplorazione furtiva della rete, dandoti quel margine prezioso per reagire prima che la situazione degeneri. E non serve essere un tecnico per apprezzarlo.
Gli studenti di informatica lo adorano: leggere su un libro come funziona una stretta di mano TCP è una cosa, vederla accadere in diretta sul proprio schermo è tutta un’altra storia (quasi magica). Anche gli smanettoni di casa lo usano per curiosare nella propria rete domestica, scoprendo quali dispositivi chiacchierano tra loro o perché lo streaming continua a balbettare quando meno te lo aspetti.
Wireshark è gratuito?
Gratis, sì. Ma non nel solito senso di “prova limitata” o versione base che ti lascia a metà strada. No, Wireshark è davvero libero: open source fino al midollo, rilasciato sotto licenza GNU GPL. Chiunque può scaricarlo, usarlo, smontarlo e rimontarlo a piacimento. Nessun trucco. Nessuna porta segreta che spia i tuoi pacchetti di rete mentre tu pensi di essere al sicuro.E sai qual è la cosa più bella? Non è solo una questione di risparmio. È una questione di fiducia, quella vera, quella che nasce quando puoi guardare dentro il codice e dire: “Ok, qui non c’è nessuno che gioca sporco. ”
Questo modello gratuito è stato il cuore pulsante del successo di Wireshark. Nessuna azienda madre che detta legge; solo una comunità viva, sparsa per il pianeta, che aggiusta, aggiorna, migliora. C’è chi implementa nuovi protocolli alle tre del mattino, chi lima l’interfaccia per renderla più fluida, chi caccia bug come fossero zanzare estive. Università, aziende gigantesche e perfino enti governativi lo usano ogni giorno (non perché costa zero, ma perché funziona maledettamente bene).
Paradossale, vero? In un mondo dove gli strumenti migliori hanno sempre l’etichetta col prezzo più alto, Wireshark arriva e ribalta il tavolo: dimostra che la collaborazione aperta può generare qualcosa di più solido e brillante di mille software commerciali messi insieme. Gratis qui non vuol dire “limitato”. Vuol dire “per tutti”: dallo studente con il portatile scassato al team IT che gestisce una foresta di server e dispositivi impazziti.
Con quali sistemi operativi è compatibile Wireshark?
La libertà della piattaforma è il superpotere segreto di Wireshark. Non si incolla a nessun sistema operativo, come un gatto che rifiuta il guinzaglio. Su Windows? Si mimetizza tra i driver, cattura il traffico come se fosse sempre stato lì, una presenza silenziosa ma indispensabile. E su macOS non perde un colpo: gli utenti Apple ottengono la stessa chiarezza nelle loro reti, senza sacrificare nemmeno un briciolo di qualità.
Poi c’è Linux, ovviamente. Solido come una roccia, con decine di distribuzioni che ti offrono Wireshark già pronto nei loro gestori di pacchetti; e non finisce lì, perché si spinge fino ai sistemi UNIX-like, tipo FreeBSD: un segnale chiaro: anche chi lavora in ambienti di nicchia non resta tagliato fuori. Tutta questa compatibilità fa respirare chi vive tra più mondi digitali. Mattina: analizzi un server Linux. Pomeriggio: passi a una workstation Windows. Sera: magari un MacBook ti guarda con aria snob, ma tu apri Wireshark e vai avanti come se nulla fosse.
Un solo strumento, un’unica interfaccia familiare che ti segue ovunque, quasi un amico fedele nel caos dei protocolli. C’è anche un altro vantaggio, meno appariscente ma geniale: la collaborazione senza attriti. Un file di cattura creato su Windows può viaggiare verso un collega su Linux e aprirsi senza piagnistei di compatibilità; lo stesso vale al contrario. In team sparsi tra dispositivi e piattaforme diverse, questa uniformità vale oro, anzi, tempo e sanità mentale risparmiati.
Quali sono le alternative a Wireshark?
Wireshark è una bestia potente. Ma non sempre serve tutta quella profondità, diciamolo. A volte vuoi solo dare un’occhiata veloce, capire chi respira nella tua rete, senza tuffarti nei pacchetti come un palombaro digitale. E allora entra in scena Acrylic Wi‑Fi Home Scanner: niente dissezioni di pacchetti, niente numeri che ti guardano storto. Ti mostra le reti wireless, i punti di accesso, la forza del segnale e pure le interferenze che rovinano la festa. È come guardare la mappa del tuo Wi‑Fi con gli occhiali giusti: semplice, diretto, quasi rilassante.
Poi c’è inSSIDer. Nome strano, ma fidati: è roba seria. Gli smanettoni IT lo usano per vedere come si distribuiscono i canali, dove c’è traffico e dove invece l’aria è pulita. Non ti sommergerà con l’elenco infinito che Wireshark ama tanto; preferisce mostrarti dove la copertura zoppica e dove puoi spingere un po’ di più per migliorare le prestazioni.
E infine: minimalismo allo stato puro: Nirsoft WiFiInfoView. Leggerissimo, quasi invisibile. Ti elenca le reti intorno, ti dice il canale, la potenza del segnale e il tipo di cifratura. Stop. Niente analisi profonda del traffico, ma se vuoi solo dare un’occhiata rapida al tuo ecosistema wireless, è come avere un binocolo tascabile: piccolo, pratico e sorprendentemente utile.